Cosmin

Aplicatii care te lasa fara banii de pe card, detectate in Google Play – Si chiar daca suna neobisnuit si alarmant, asta se poate intampla! Vulnerabilitatile au fost descoperite de catre cei de la ThreatFabric, lider in domeniul securitatii cibernetice, cu o specializare in identificarea si contracararea atacurilor de tip malware indreptate impotriva bancilor si altor institutii financiare.
Focusul lor principal este asigurarea securitatii in mobile banking, unde monitorizeaza, identifica si analizeaza amenintari cibernetice sofisticate. Compania foloseste inteligenta artificiala pentru a studia tendintele malware, furnizand solutii de protectie in timp real si ajutand organizatiile sa se pregateasca eficient impotriva amenintarilor viitoare.
Se pare ca utilizatorii unor aplictatii banale sunt in prezent vizati de un troian Android numit „Anatsa” ce vizeaza clientii de servicii bancare. Acest malware se ascunde in interiorul unor aplicatii care isi mascheaza adevaratele intentii.
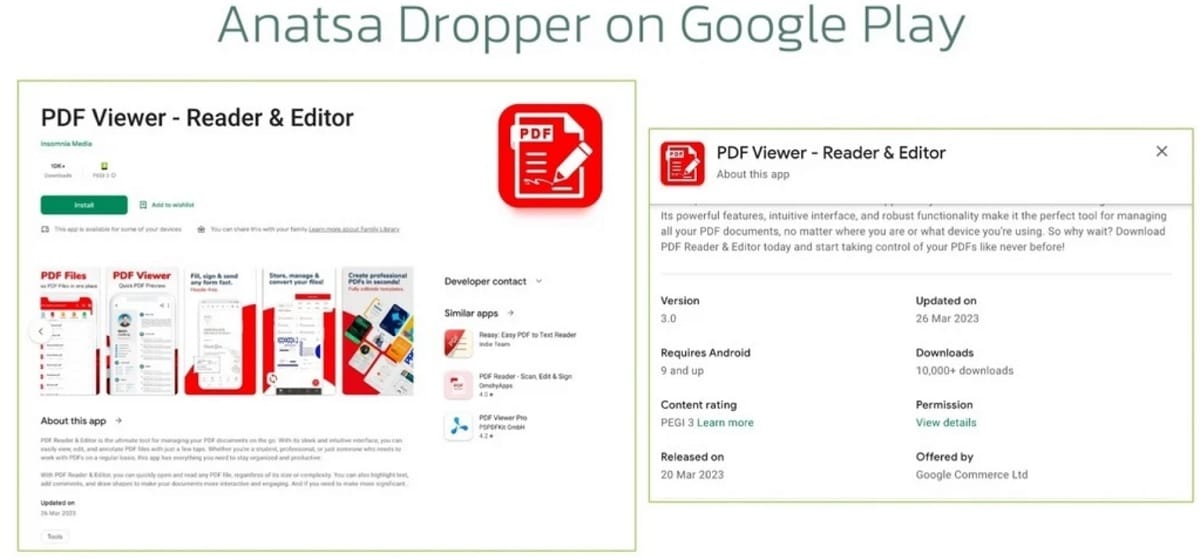
Echipa de analisti de la ThreatFabric a monitorizat campaniile care folosesc aplicatii din Google Play Store pentru a livra troianul bancar Anatsa, cele implicate in aceasta campanie au acumulat peste 30.000 de instalari.
In momentul in care un telefon este infectat, troianul poate colecta informatii sensibile, inclusiv date de autentificare, detalii ale cardurilor de credit, soldul si informatiile de plata. Aceste date sunt folosite de atacatori pentru a initia tranzactii folosind contul bancar al victimei. Avand in vedere ca aceste tranzactii se fac de pe dispozitivele obisnuite.
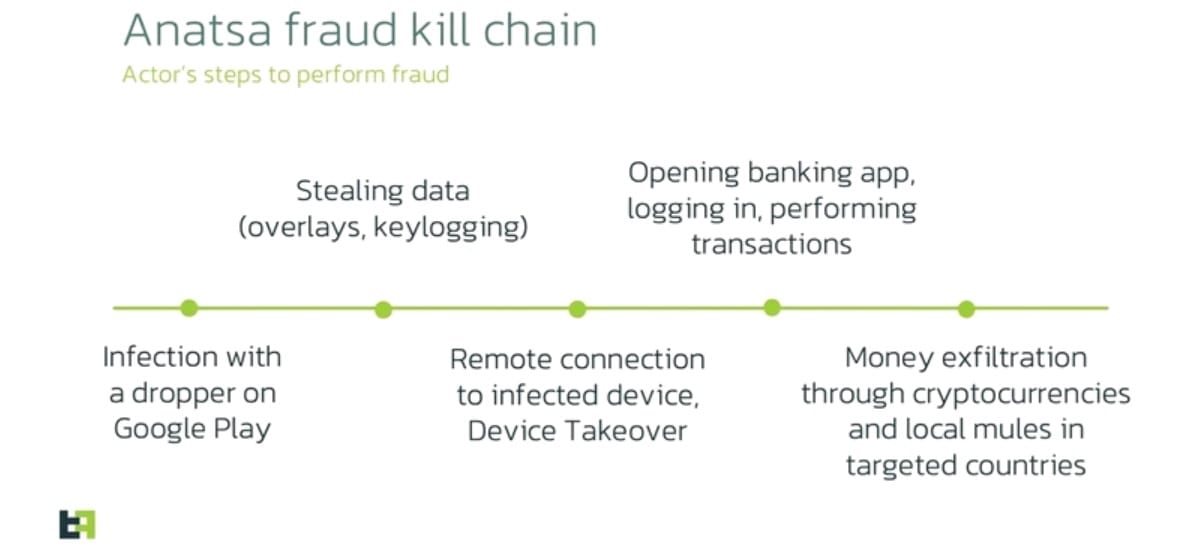
Se pare ca recent, Google a reusit sa scape de cateva aplicatii cu probleme. Cu toate acestea, la o luna dupa, atacatorii au adaugat o alta aplicatie in Play Store, de data aceasta o aplicatie de vizualizare a PDF-urilor, iar payload-ul a fost din nou descarcat in aplicatie, deghizat ca un add-on.
Aplicatia a fost din nou raportata si eliminata, dar atacatorii au continuat sa adauge alte aplicatii in magazinul online. Sunt extrem de multe aplicatii in magazinul oficial si putem crede ca este complicat si pentru Google sa le analizeze minutios pe toate, insa cred ca procesul de selectie ar trebui sa se desfasoare cu o mai mare atentie.
In 2021, ThreatFabric a descoperit o campanie Anatsa, virusul fiind instalat de peste 300.000 de ori in aplicatii care se pretindeau a fi scanere de PDF-uri, scanere de coduri QR, aplicatii Adobe Illustrator sau titluri care pretindeau ca iti monitorizeaza sanatatea. Lista aplicatiilor (partiala):
| PDF Reader – Edit & View PDF | lsstudio.pdfreader.powerfultool allinonepdf.goodpdftools |
| PDF Reader & Editor | com.proderstarler pdfsignature |
| PDF Reader & Editor | moh.filemanagerrespdf |
| All Document Reader & Editor | com.mikijaki.documents pdfreader.xlsx.csv.ppt.docs |
| All Document Reader and Viewer | com.muchlensoka.pdfcreator |
Citeste acum si: